这里简单的说一下 CF 的作用。
首先 CF 主营业务上是一个 CDN,而且是业内最强,性价比最高的 CDN,但是,它并不支持大陆的 IP 访问。(我实际用大陆 IP 访问也没问题)
CDN 是多节点内容分发,处于这个功能它可以有效的抗 DDOS,并且,它的防御号称无流量上限,如果,你只是一个小网站主,用免费套餐即可。
CF 定价也很便宜,有月付和年付的区别。
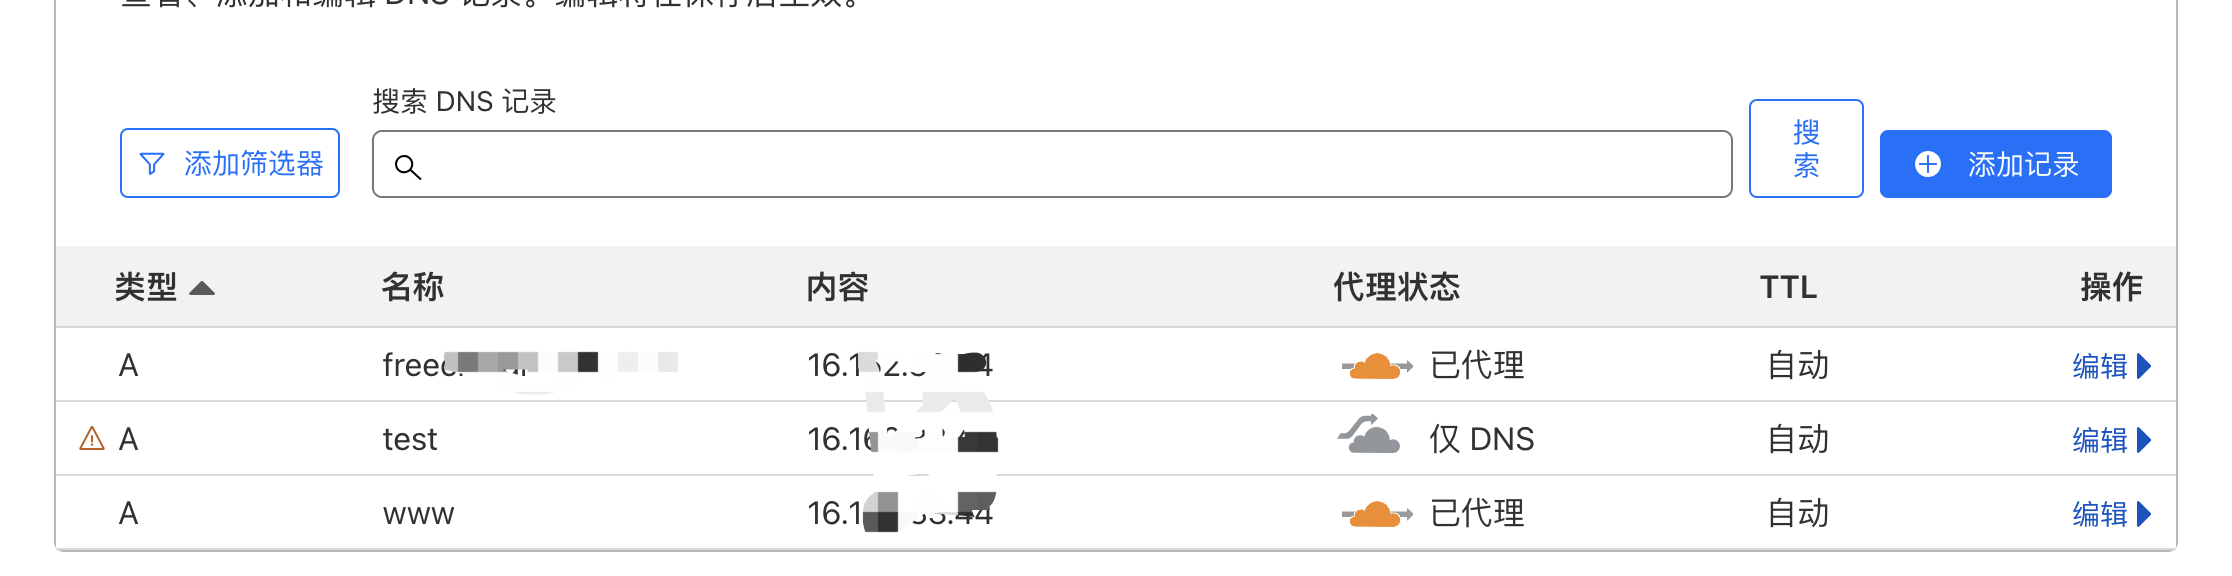
我这里说一下 CF 简单的原理,通常咱们访问一个域名,域名服务器会经过查询,查询到 IP 后,返回回来,然后访问。所以,CF 的原理就是,如果你想用 CF 的服务,需要把域名托管到 CF 的 DNS 服务器(很简单,只需要修改服务器就好了)。这个时候,如果,你访问域名,首先会进入 CF 的域名服务器,你可以在 CF 中设置一些规则,比如什么区域不能进、符合什么规则的流量才放行等等,当然也可以直接开启 CF 5 秒盾,进行最严格防御。如果流量通过 CF 中设置的规则后,假设你用的是 DNS 直连,那么,它后续和普通的 DNS 服务器没区别。
但是,DNS 直连式没有任何意义的,因为,直连的 DNS 会暴漏你的 IP,别人直接打你的 IP,就会绕过 CF 防护。
所以,一般来说,CF 的 DNS 都是代理。如果是代理的话,CF 的 DNS 服务器,会内部再用一个 IP 去请求你真 IP 的服务器,但是,对外反馈的是假的 IP,这就有效的保护了你的服务器的 IP。
换句话说,一旦,你的服务器的 IP 被人知道,那么,CF 的防护一点用处都没有。
另外,说一下 CF 的几个重点要知道的事情
CF的方式,是全托管,你的子域名、根域名全部都在CF下面,因为,你是将域名服务器给修改了。对比AWS的cloudfront,它只用子域名就好了,不需要全部托管CF的免费版本只能用在http/https这一层。如果你使用CF的免费版本,如果,你的域名下面的服务器,有TCP + socket通信,那么是不能用的,这么说,也不全面,详情请看CF默认只能代理几个标准端口,如80、443,如果是其他端口,请看
这里简单的说一下整个过程(注意我并不会手把手地说,而是说一下某一步骤的注意事项,具体步骤在网上已经非常详细了)
- 创建网站
- 贴上域名,下一步(套餐选择
free即可)- 如果你之前域名有解析,那么,
CF自动会把相关的字段复制过来
- 如果你之前域名有解析,那么,
- 域名更换
CF的DNS服务器- 很简单,每个域名服务商平台都具备这个功能,上网搜一下就好了
- 替换完成后,点击让
CF检查域名服务器- 通过后会有邮件通知你
上面其实就已经结束了。
以后再添加相关的域名解析是直接在 CF 上添加的。
这里说一下我的经历。
我是使用 letsencrypt 做的证书,在没用 CF 的时候,我就可以进行 https 访问。
然后经历过上面的步骤后,我在 SSL/TLS 中选择了严格模式
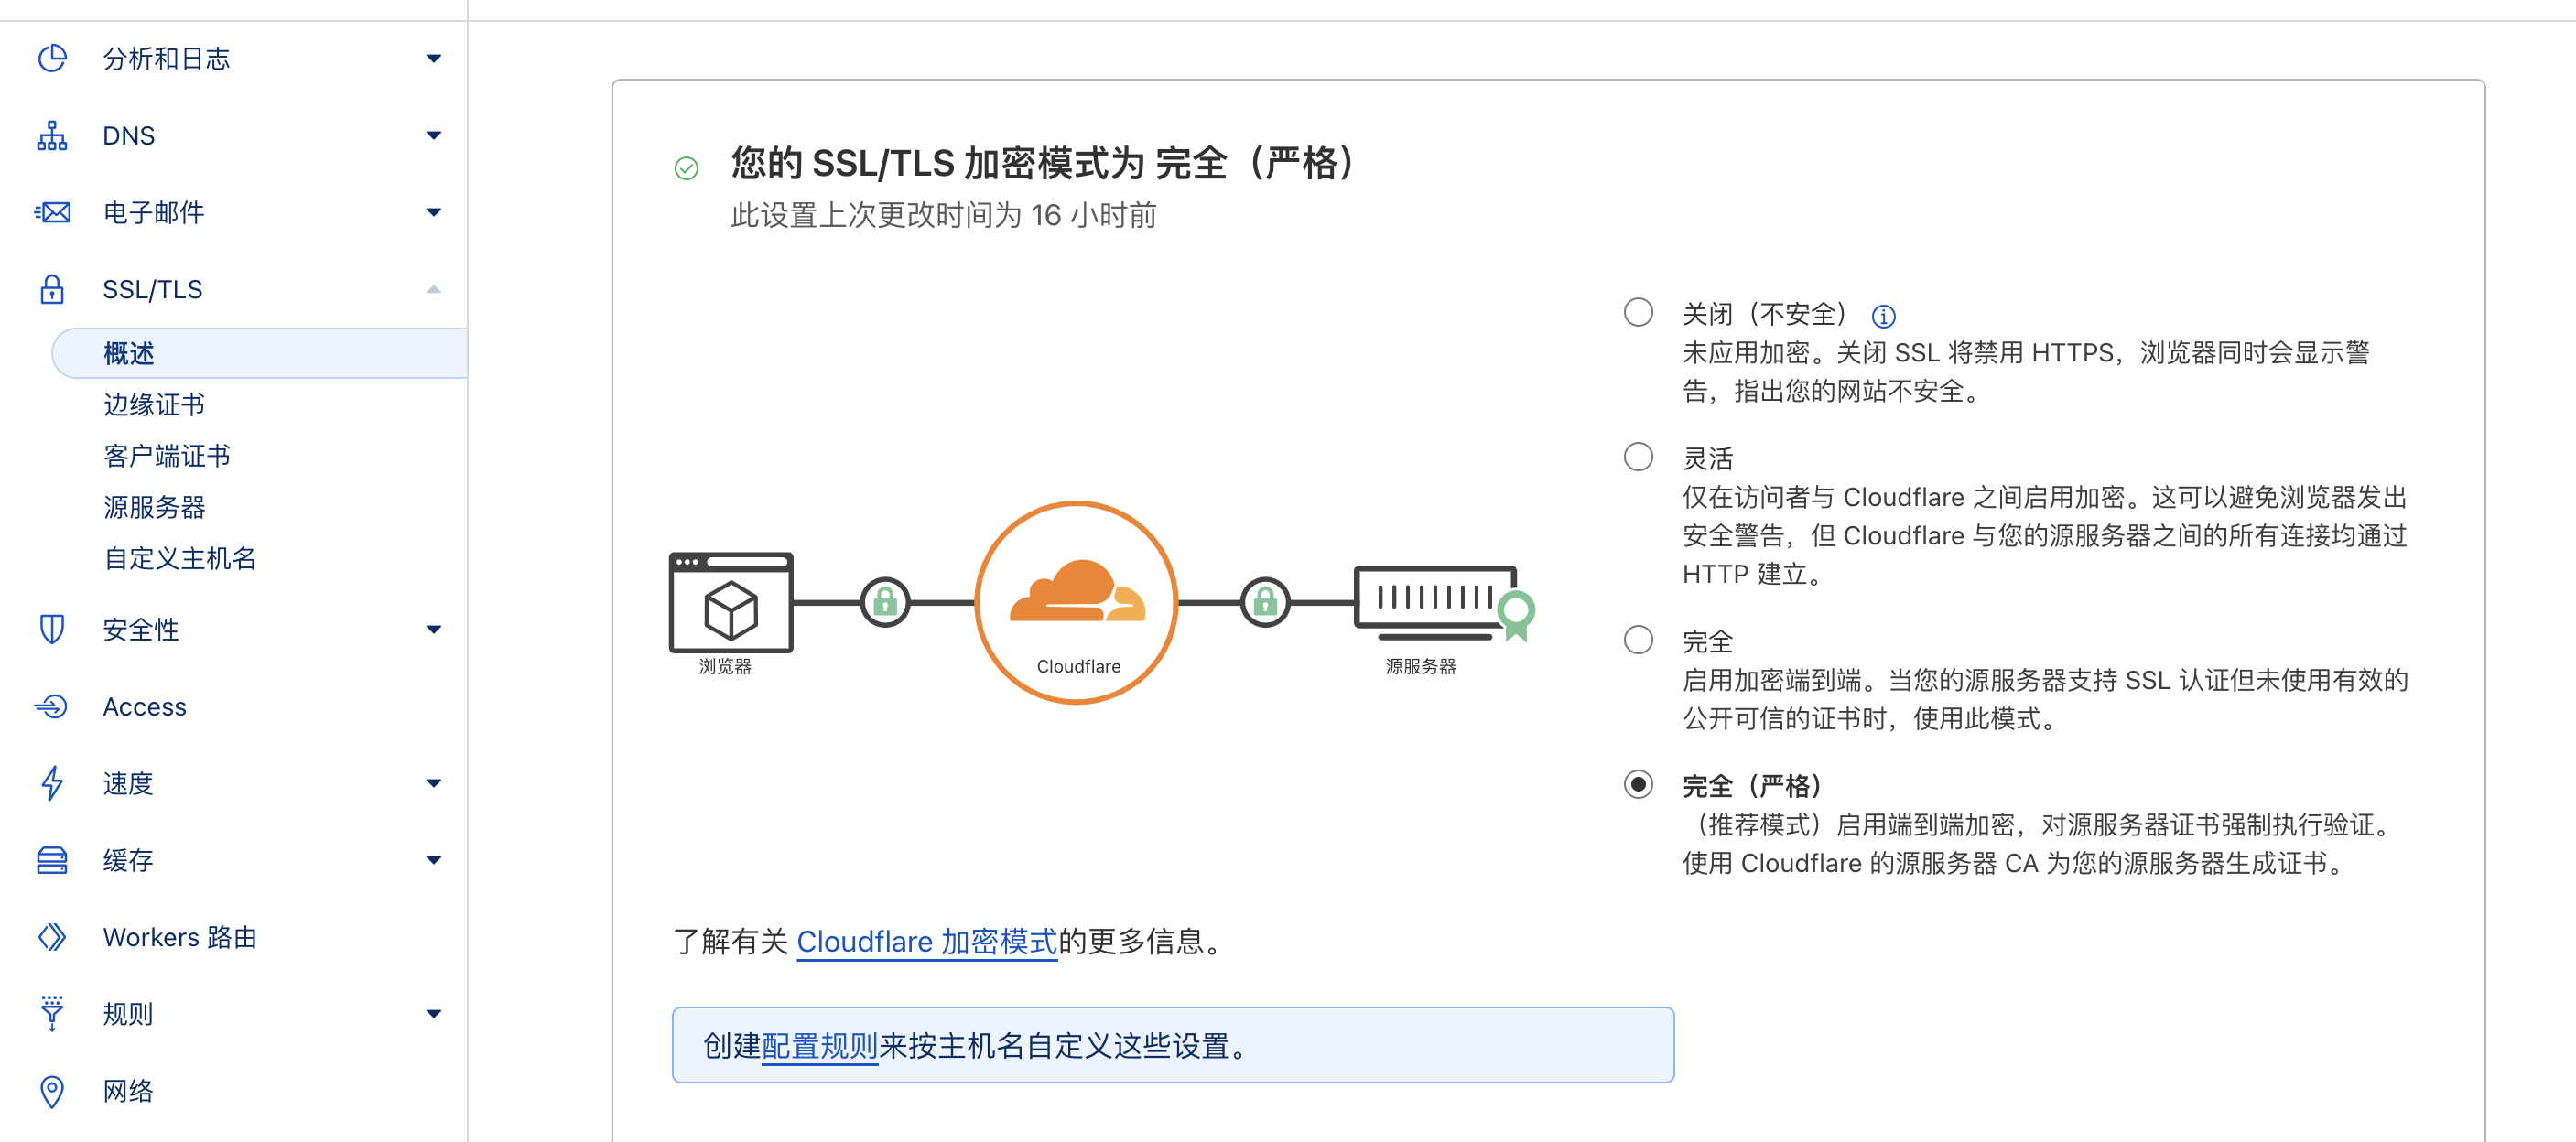
这并没有什么问题。
但是,我有一个纯净域名,使用 CF 提供的证书,一直不能用 https 访问,非常奇怪。。。
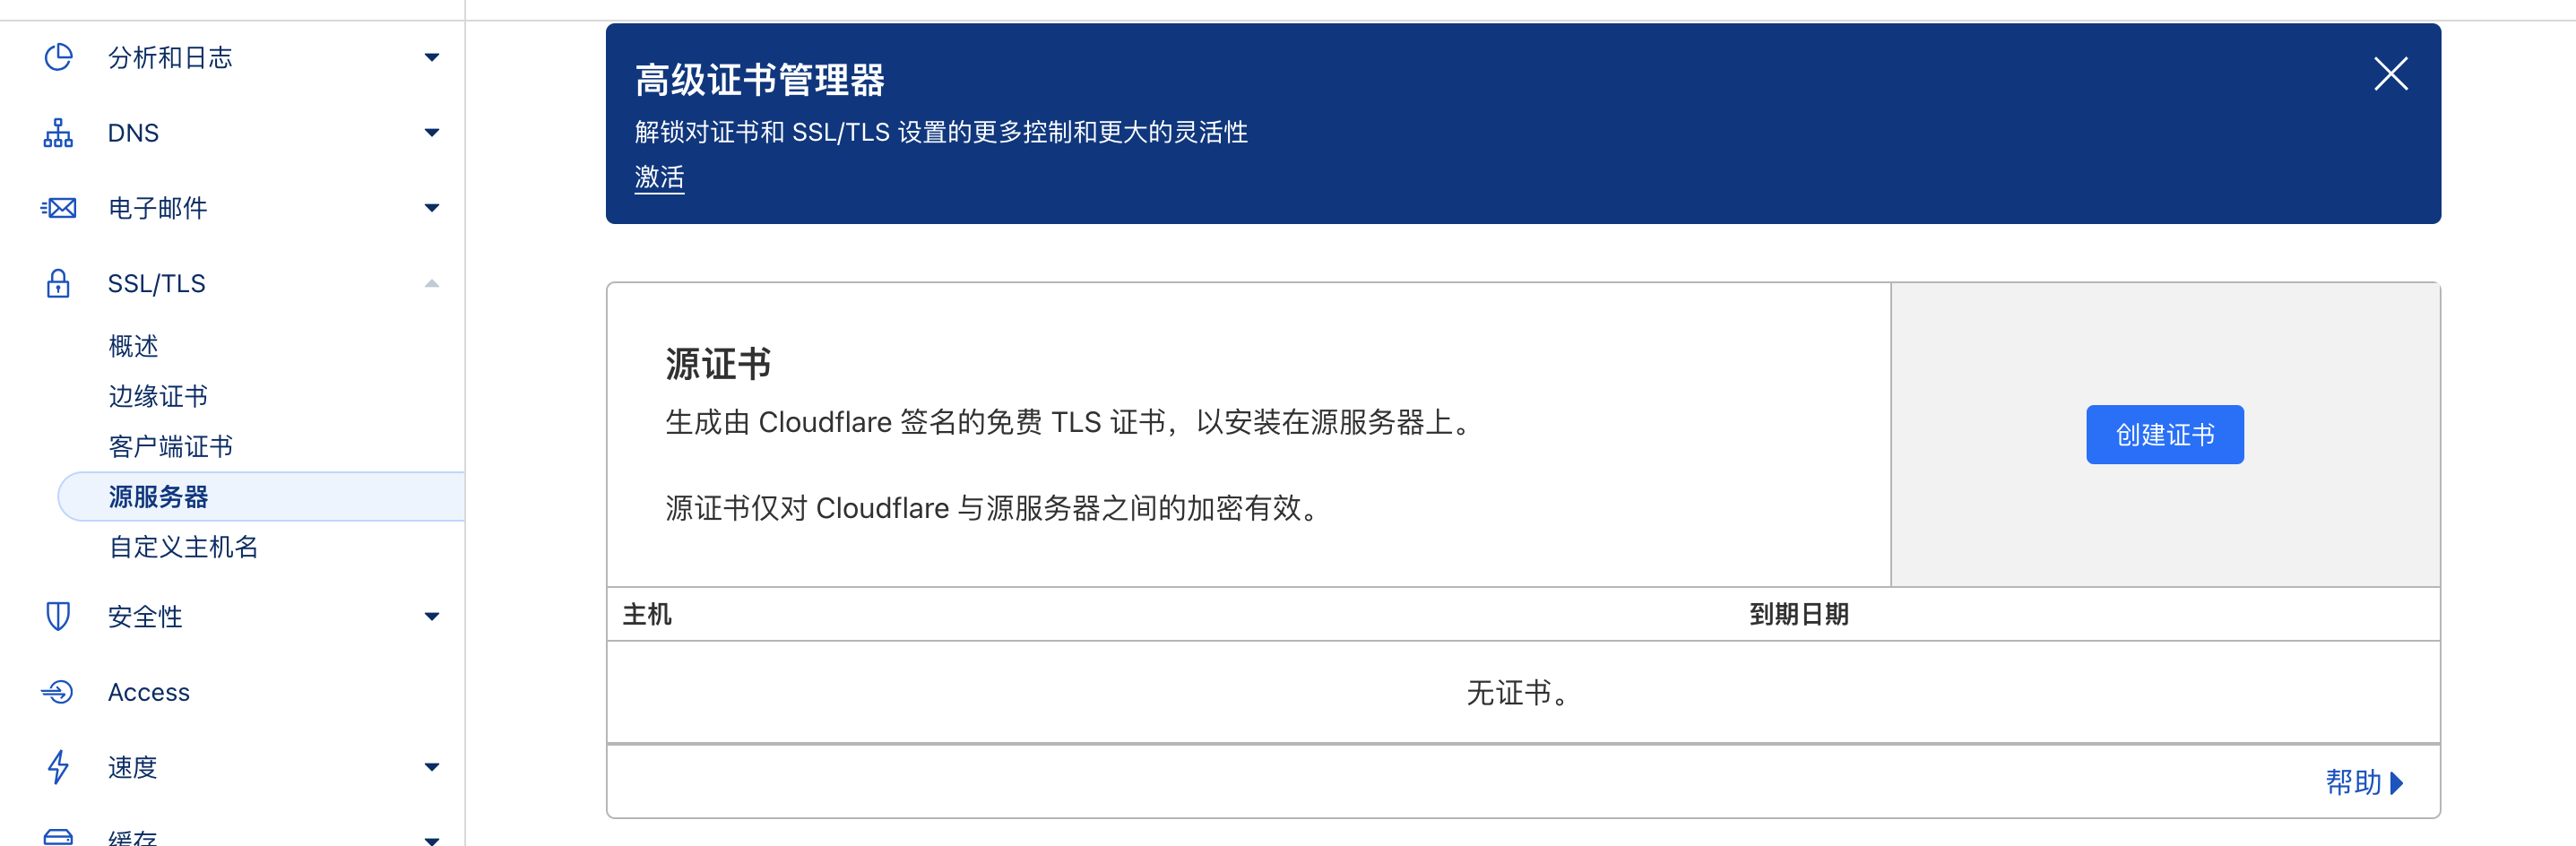
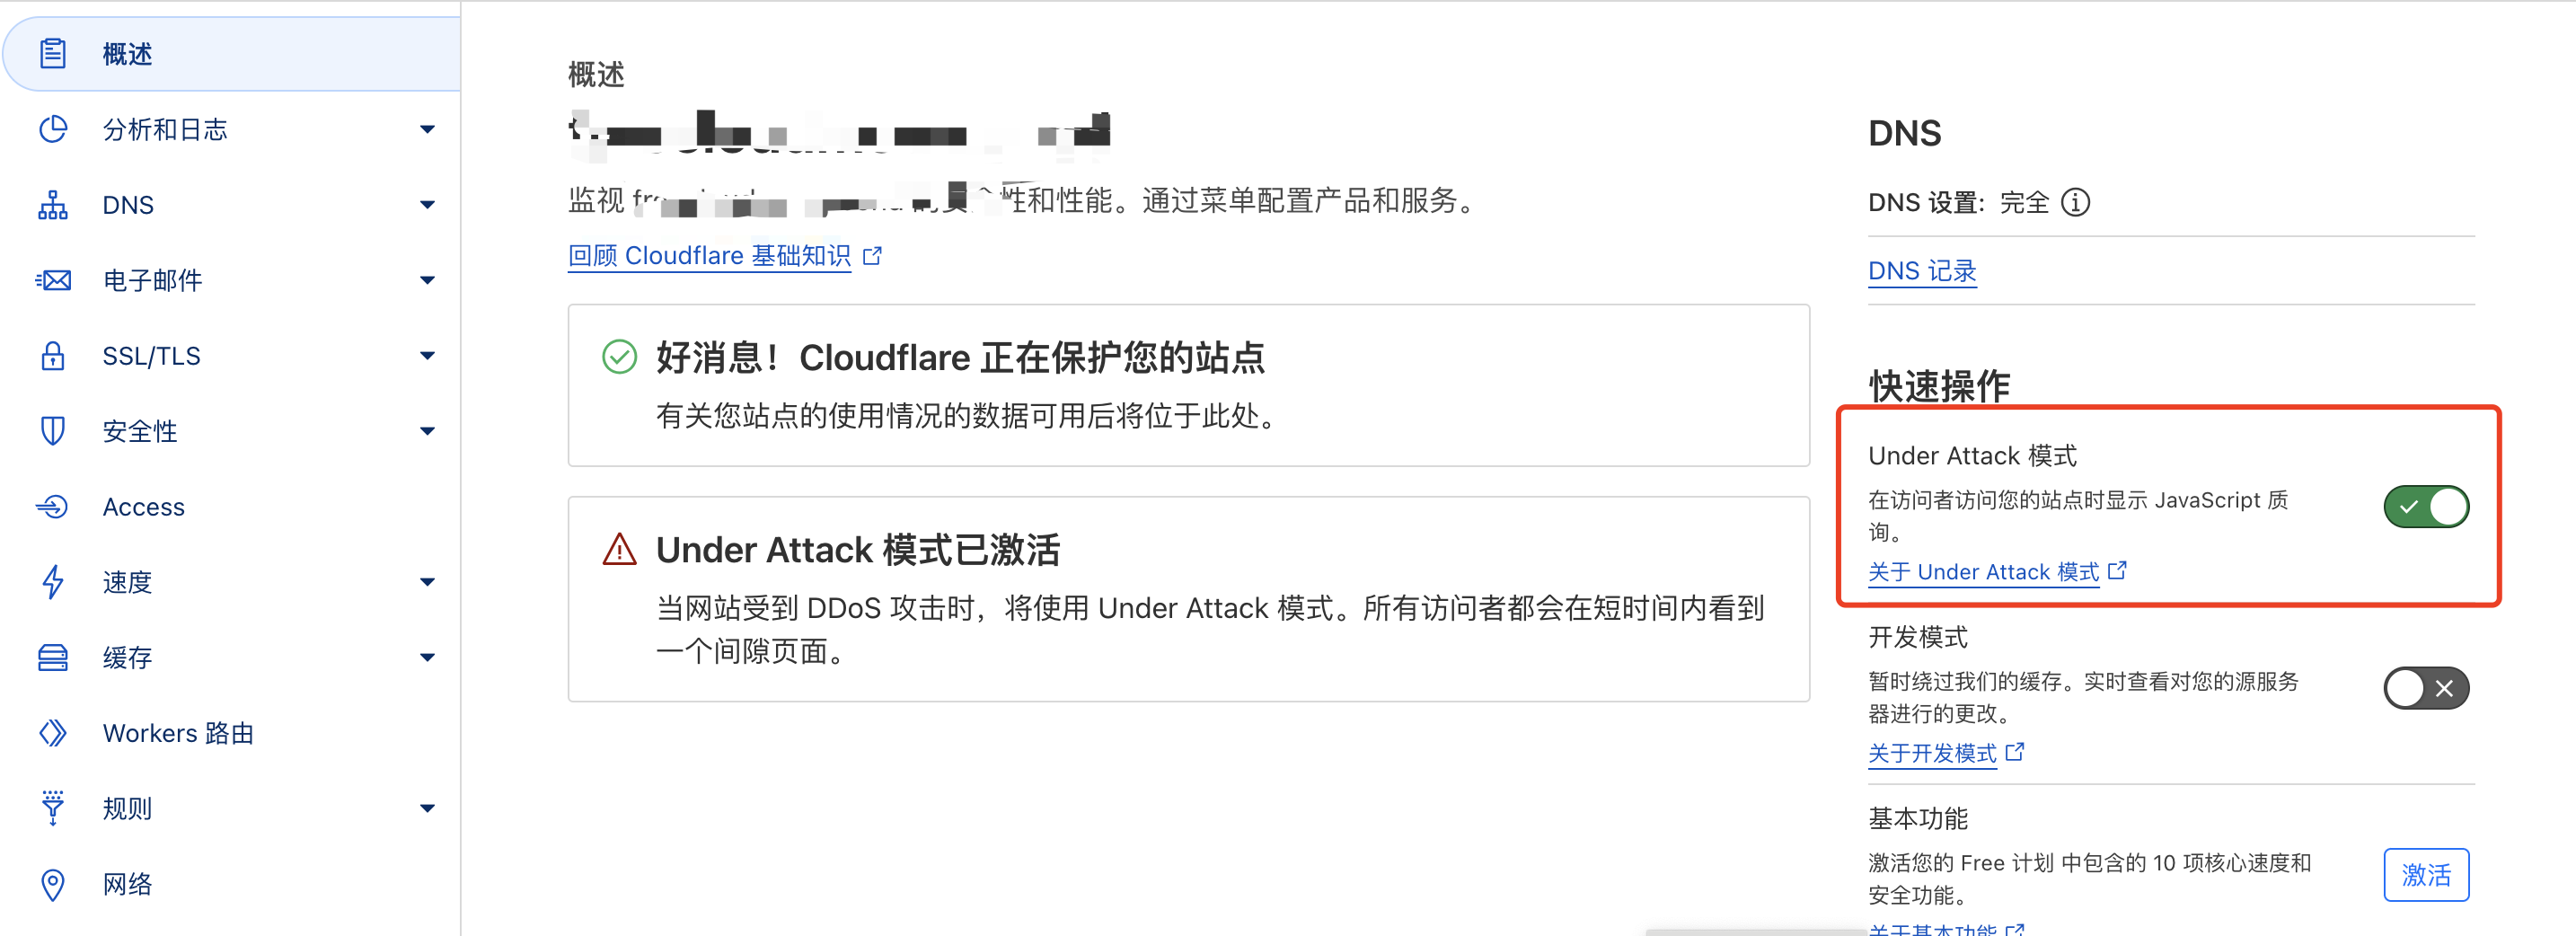
如果,你不会编写 CF 的规则,你可以直接启动 5 秒盾。